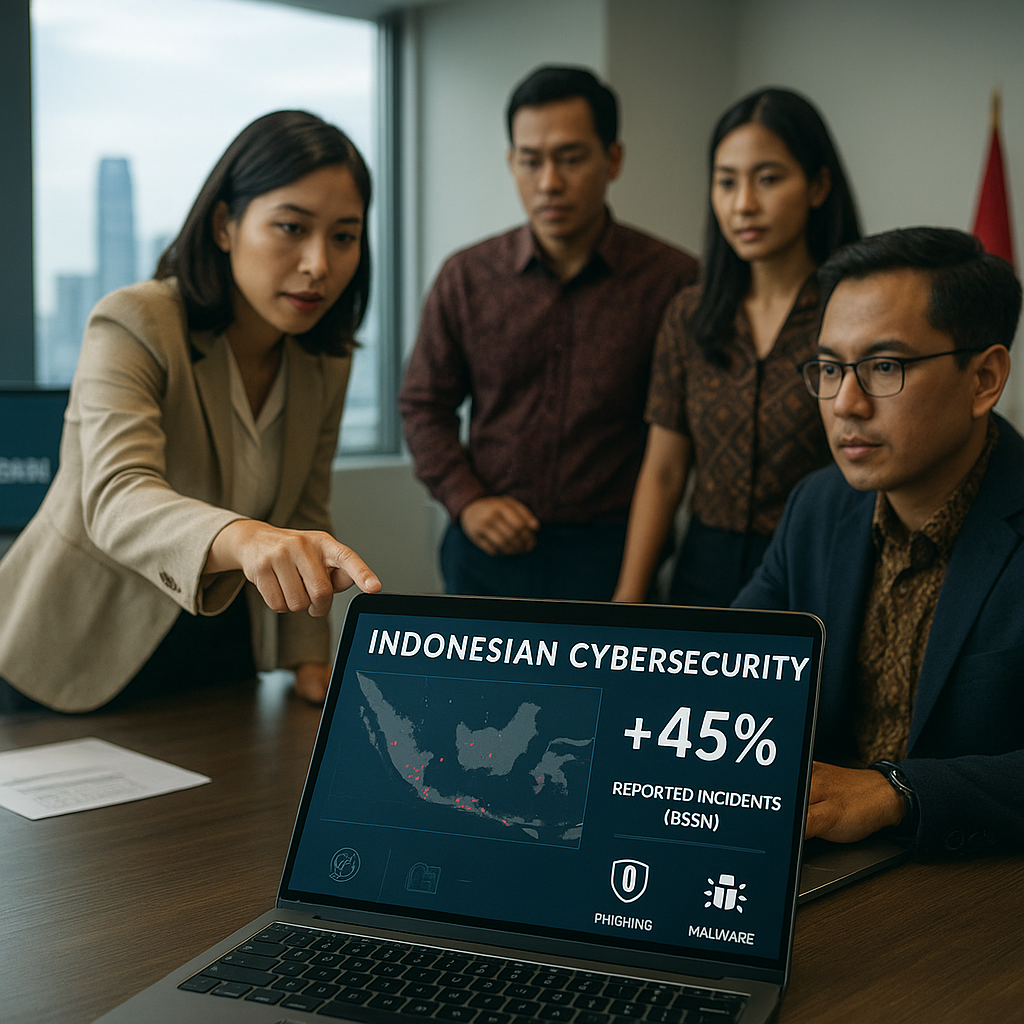
Kabar mengenai peningkatan serangan siber hingga 45% pada tahun 2025 yang dirilis oleh Badan Siber dan Sandi Negara (BSSN) memang sempat memicu kekhawatiran di masyarakat. Beberapa pemberitaan bahkan menyebut Indonesia tidak siap menghadapi ancaman tersebut. Namun, jika kita cermati lebih dalam, gambaran yang sebenarnya jauh lebih kompleks dan tidak perlu membuat kita panik. Sebagian besar insiden yang tercatat bukanlah serangan besar yang melumpuhkan infrastruktur, melainkan aktivitas seperti percobaan phishing, penyebaran malware berskala kecil, dan pemindaian otomatis — hal yang memang terjadi setiap hari di ruang siber global. Artikel ini akan mengajak Anda memahami apa yang sebenarnya terjadi, mengapa isu ini penting, dan bagian mana yang sering disalahpahami publik.
Membaca Angka di Balik Lonjakan Serangan Siber
Peningkatan 45% yang dilaporkan BSSN memang angka yang besar, tetapi perlu dilihat dalam konteks bahwa ancaman siber bersifat kontinu dan terus-menerus. Yang diukur oleh BSSN bukan hanya serangan yang berhasil menembus pertahanan, melainkan juga seluruh upaya percobaan yang terdeteksi. Jenis serangan yang dominan adalah phishing (penipuan untuk mencuri data pribadi), penyebaran malware kecil (perangkat lunak berbahaya), dan scanning otomatis (penjelajahan sistem untuk mencari celah keamanan). Serangan-serangan ini memang mengganggu, tetapi umumnya tidak sampai melumpuhkan infrastruktur nasional secara langsung. Mispersepsi terbesar di publik adalah menyamakan seluruh insiden siber dengan skala perang siber (cyber war). Padahal, perang siber biasanya melibatkan aktor negara, target strategis, dan dampak sistemik yang luas. Sebagian besar serangan yang dilaporkan BSSN justru berasal dari aktor non-negara, seperti kelompok kriminal yang mencari keuntungan finansial atau perorangan yang sekadar menguji kemampuan.
Peran BSSN dan Kolaborasi Nasional dalam Menjaga Keamanan Siber
BSSN tidak tinggal diam menghadapi lonjakan ini. Lembaga tersebut telah mengimplementasikan Computer Security Incident Response Team (CSIRT) di 34 provinsi. Tim ini bertugas mendeteksi, merespons, dan memulihkan insiden siber secara cepat. Selain itu, BSSN juga bekerja sama dengan TNI dan Polri untuk memperkuat pertahanan terhadap serangan yang benar-benar mengancam keamanan siber negara. Kerja sama lintas sektor ini penting karena ancaman siber tidak bisa dihadapi oleh satu lembaga saja; diperlukan koordinasi dengan pengelola infrastruktur kritis seperti energi, telekomunikasi, dan perbankan. Contoh nyata adalah penanganan insiden kebocoran data Komisi Pemilihan Umum (KPU) pada tahun 2025. Dalam peristiwa itu, BSSN bersama pihak terkait segera melakukan investigasi, mitigasi, dan pengamanan data lebih lanjut. Prosesnya berjalan sesuai protokol, tanpa perlu menimbulkan kepanikan publik yang berlebihan. Cyber attack yang terstruktur memang ada, namun sistem pertahanan siber Indonesia terus diperkuat secara bertahap.
Penting bagi masyarakat umum untuk tidak langsung menyimpulkan bahwa setiap lonjakan infrastruktur siber adalah tanda kelemahan. Justru, transparansi data seperti yang dilakukan BSSN adalah langkah positif untuk membangun kesadaran bersama. Literasi digital dan kebiasaan menjaga kebersihan siber — seperti menggunakan kata sandi kuat, tidak mengklik tautan sembarangan, serta memperbarui perangkat lunak — adalah kontribusi nyata yang bisa dilakukan setiap individu. Dengan pemahaman yang lebih jernih, kita tidak akan mudah termakan disinformasi dan dapat ikut menjaga ekosistem siber nasional tetap aman.